Qué incluye Enterprise
Todo lo del plan Team, más los controles de acceso, la retención y el soporte que pide un equipo de seguridad.
SSO con OIDC
Okta, Microsoft Entra ID y Google Workspace. Lo configura el owner del workspace, que puede hacerlo obligatorio para todo tu dominio. Cómo funciona.
Roles y registro de cambios
Cuatro roles (Owner, Admin, Member, Viewer), MFA por usuario y un registro de cada cambio de acceso y configuración, con el actor, la IP y el antes y el después. Ver detalle.
Retención según tu contrato
Un año de historial de queries incluido, ampliable a 3 o 7 años. Tu contrato fija el plazo del historial y el de los reportes mensuales.
Reporte de cumplimiento mensual
El día 1 de cada mes, un PDF firmado con Ed25519 con el resumen del período y la evidencia para 6 criterios de SOC 2 y 6 controles de ISO 27001.
Columnas sensibles protegidas
Etiqueta las columnas con datos personales o de pago y elige qué hace Vericto con cada query que las lee: bloquearla, marcarla o enmascarar el valor. Ver detalle.
Allowlists por agente
Define qué tablas y columnas puede usar cada agente de IA o servicio. Obsérvala y simúlala sobre tu tráfico real antes de aplicarla. Ver detalle.
Volumen a la medida de tu operación
La base incluye 25 bases de datos protegidas y 200M de queries de runtime al mes, y tu contrato la amplía. La protección nunca se corta por volumen, y las validaciones de CI, CLI y MCP no tienen límite.
SLA y soporte por nivel
Tres planes, todos con créditos de servicio: Standard, con un SLA mensual de 99,9% en infraestructura compartida; Enhanced, 99,95% con un despliegue dedicado en una región, y Premium, 99,99% con un despliegue dedicado multi-región activo-activo. Cada plan tiene su nivel de soporte: ver la tabla y la política de soporte.
Onboarding y compras sin fricción
Te acompañamos en el despliegue del proxy, el ajuste de las reglas y la configuración de SSO. Para tu proceso de compras, respondemos tus cuestionarios de seguridad y te entregamos el DPA.
Arquitectura de seguridad
Diseñada para CISOs que necesitan protección verificable y determinista, no modelos probabilísticos.
- Arquitectura sin credenciales: las credenciales de la base de datos nunca salen de tu red. Vericto funciona como un proxy local; los secretos permanecen en tu infraestructura.
- Evaluación determinista de AST: sin ML ni puntuaciones probabilísticas. La misma entrada siempre produce el mismo resultado, y cada decisión indica la regla y el nodo del AST que la causaron.
- Registro de auditoría de solo agregado: cada decisión se registra, con el texto de la query cifrado en reposo con AES-256-GCM. La base de datos rechaza editar o borrar eventos; solo la purga de retención de tu plan los elimina. Los exports y los reportes mensuales se firman con Ed25519: un tercero los verifica con la clave pública de Vericto, y cualquier alteración invalida la firma.
- Control de acceso basado en roles: cuatro niveles de permiso: Owner, Admin, Member, Viewer. Principio de mínimo privilegio aplicado en cada capa.
Rendimiento a escala
Seguridad que tu equipo de ingeniería adoptará de verdad, porque no la notarán.
- P99 < 2ms de latencia en la evaluación de reglas
- Más de 50.000 queries/segundo por instancia de proxy con 1 vCPU
- Actualizaciones de reglas sin tiempo de inactividad: hot-swap mediante ArcSwap, sin necesidad de reiniciar
- Telemetría no bloqueante: la telemetría nunca retrasa la ruta del SQL
- Eficiente en recursos: desde 0,5 vCPU y 128 MB por instancia en producción, hasta 10.000 queries/segundo
Cumplimiento y preparación para auditorías
Supera tu próxima auditoría con evidencia determinista, no con intervalos de confianza estadísticos.
- Criterios de Trust Services de SOC 2: evidencia para CC6.1, CC6.2, CC6.3, CC7.2, CC7.3 y CC8.1
- ISO/IEC 27001:2022, Anexo A: evidencia para A.5.18, A.8.2, A.8.3, A.8.15, A.8.16 y A.8.32
- Pestaña Controles en el dashboard: la actividad de cualquier período relacionada con cada control, con su evidencia y lo que la debilita
- Registro de auditoría exportable: exportaciones en CSV/JSON con su reporte PDF de cumplimiento, firmados con Ed25519, para auditores externos
- Retención según tu contrato: un año de historial de queries incluido, ampliable a 3 o 7 años
- Reporte de cumplimiento mensual: el día 1 de cada mes, un PDF firmado con el resumen del mes anterior, el mapeo de controles y la configuración; conservado 13 meses, o lo que fije tu contrato
- MTTD < 2ms, remediación en línea: la query destructiva se bloquea automáticamente antes de ejecutarse, sin necesidad de intervención humana
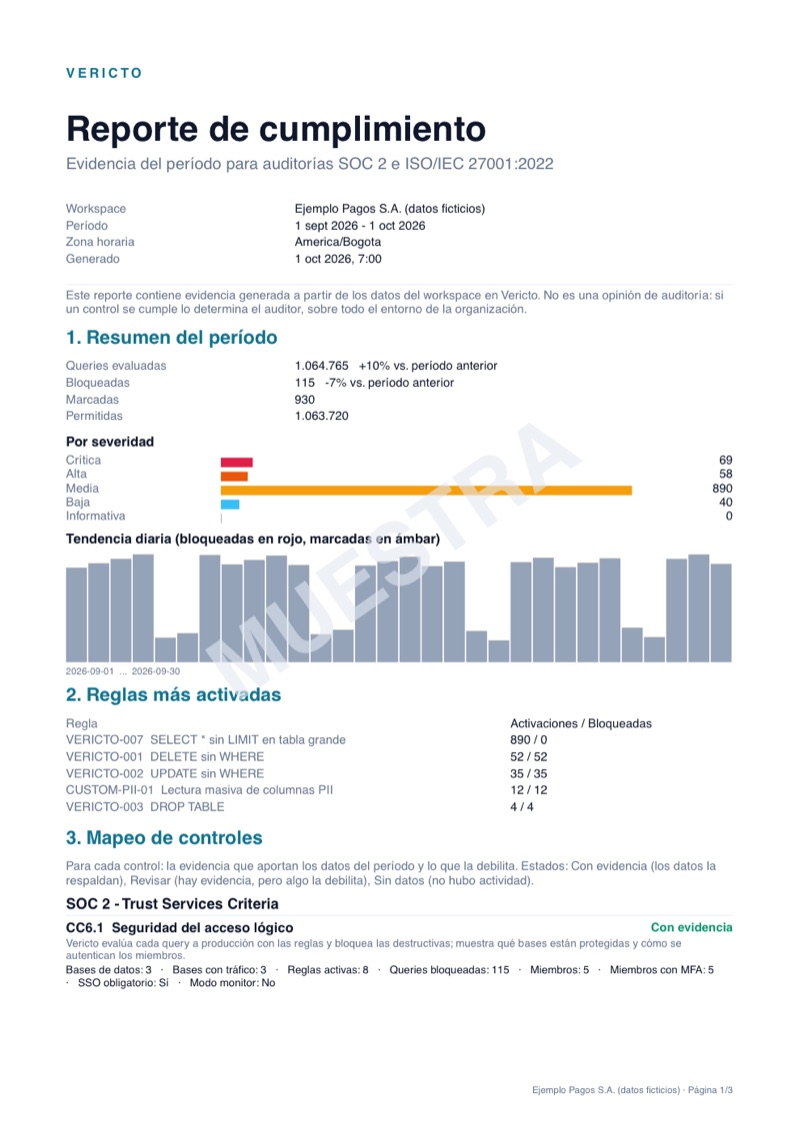
El reporte que recibe tu auditor
Cada mes, un PDF firmado con el resumen del período, el estado de cada control y la configuración en vigor. Descarga la muestra o mira el detalle de los controles.
Sobre el alcance: Vericto es una herramienta que produce evidencia para los controles listados; no sustituye una auditoría ni implica que Vericto S.A.S. esté certificada en SOC 2 o ISO 27001. La certificación de tu organización la emite un auditor independiente sobre tus propios controles. Si necesitas nuestro estado de certificación o un DPA firmado para tu proceso de compras, escríbenos a enterprise@vericto.com.
Opciones de despliegue
En los dos modelos el proxy corre en tu VPC: las queries y las credenciales de tus bases nunca salen de tu red. Tu plan define dónde corre el control plane.
| Característica | Standard: infraestructura compartida | Enhanced y Premium: despliegue dedicado Con onboarding |
|---|---|---|
| Proxy de Vericto | En tu VPC, operado por tu equipo | En tu VPC, operado por tu equipo |
| Control plane | Multi-tenant, operado por Vericto | Single-tenant, operado por Vericto solo para tu organización, en una cuenta de AWS dedicada: la base de datos en Amazon RDS/Aurora, el almacenamiento en Amazon S3, y la API y el dashboard en contenedores de Amazon ECS |
| Conexión del proxy | HTTPS con TLS; solo sale la telemetría, que puede ir sanitizada | AWS PrivateLink: la telemetría no pasa por internet |
| Región y residencia de los datos | AWS us-east-1 (EE. UU.) y los subencargados del DPA, cada uno en su ubicación. La residencia de los datos no está garantizada | Enhanced: en la región de AWS que elijas. Premium: activo-activo en las regiones que elijas. La residencia de los datos está garantizada en esas regiones |
| Usuarios | Ilimitados, sin precio por usuario | Ilimitados, sin precio por usuario |
| Dominios y TLS | Los dominios de Vericto (app.vericto.com) | Por defecto, un subdominio opaco (por ejemplo, e7k2.vericto.com) que nunca lleva el nombre de tu organización, o tu propio dominio (por ejemplo, vericto.tuempresa.com) con un CNAME. TLS con certificados de AWS Certificate Manager en el balanceador; el DNS no pasa el tráfico por Cloudflare |
| SLA | 99,9% (Standard) | Enhanced 99,95% · Premium 99,99%, desde la aceptación del despliegue |
| Puesta en marcha | Al activar tu contrato | Un proyecto de onboarding: lo construimos para tu fecha de inicio y lo verificamos contigo antes de pasar a producción |
| Precio | Desde $2,500/mes, contrato anual | Enhanced: Contacta a Ventas · Premium: Contacta a Ventas |
Residencia de los datos por plan: Standard corre en infraestructura compartida y no garantiza la residencia de los datos; la lista de subencargados indica dónde se trata cada dato. En Enhanced y Premium, todos los componentes del control plane corren en tu cuenta de AWS dedicada y en las regiones que elijas: la API y el dashboard, la base de datos, los exports y reportes, y el correo transaccional, que se envía con Amazon SES desde tu región. El DNS sigue en Cloudflare en modo solo DNS, sin proxy, así que el tráfico no pasa por su red. El anexo de despliegue de tu contrato lista cada componente y dónde corre.
Soporte según tu nivel de SLA
Cada nivel de SLA incluye un nivel de soporte. Los tiempos son de primera respuesta, no de resolución.
| Característica | Standard · SLA 99,9% (infraestructura compartida) | Enhanced · SLA 99,95% (despliegue dedicado) | Premium · SLA 99,99% (dedicado, multi-región) |
|---|---|---|---|
| Cobertura | 24/7 para P1–P2; horario laboral (zona horaria del cliente, lunes a viernes) para P3–P4 | 24/7 para P1–P2; horario laboral para P3–P4 | 24/7 para todas las severidades |
| Primera respuesta P1 | 1 h | 30 min | 15 min |
| P2 | 4 h | 2 h | 1 h |
| P3 | 1 día hábil | 8 horas hábiles | 4 h |
| P4 | 2 días hábiles | 1 día hábil | 1 día hábil |
| Canales | Canal privado de Slack, email y teléfono | Canal privado de Slack, email y teléfono | Canal privado de Slack o Microsoft Teams, email y teléfono |
| Actualizaciones durante un P1 | Cada 2 h | Cada 1 h | Cada 30 min |
| Extras | Revisión trimestral | Contacto de soporte asignado, revisión mensual | Technical account manager asignado, informe post-incidente en 3 días hábiles, informe anual de simulacro de DR/failover |
Severidades: P1, producción caída: el servicio no está disponible o los datos de enforcement no llegan a Vericto, sin alternativa. P2, degradación grave: una función crítica está degradada. P3, problema menor o con alternativa. P4, pregunta o solicitud. Son las mismas severidades de la política de soporte. La disponibilidad se mide sobre el control plane que opera Vericto; el proxy corre en tu VPC y su disponibilidad es responsabilidad de tu equipo (responsabilidad compartida). Los créditos de servicio se aplican solo a la disponibilidad, salvo que tu Order Form diga otra cosa.
Contrato y facturación
Un contrato pensado para tu área de compras: precio predecible, sin licencias por usuario.
Contrato anual
Facturación anual, con usuarios ilimitados: Standard desde el precio publicado arriba; Enhanced y Premium, a medida. Los contratos de 2 y 3 años tienen descuento y mantienen el precio fijo durante todo el plazo.
Factura y transferencia bancaria
Te enviamos una factura en dólares (USD) y la pagas por transferencia bancaria a 30 días. Sin tarjeta de crédito.
Programa Design Partner
Los primeros clientes Enterprise obtienen un descuento el primer año a cambio de un caso de estudio, el uso de su logo y una sesión de feedback cada trimestre. Escríbenos. El código de cliente fundador de autoservicio aplica solo a los planes anuales Builder y Team.
Add-ons bajo demanda
Se contratan aparte y no están incluidos en ningún plan: retención ampliada a 3 o 7 años y prueba de penetración bajo demanda. Precio a medida: habla con Ventas.
Prueba de penetración bajo demanda
No está incluida en ningún plan: se contrata aparte, como un cargo único, con uno de estos tres alcances.
- A. API del control plane y dashboard. Una firma externa hace una prueba manual de la API y del dashboard de Vericto, según OWASP ASVS y OWASP API Security Top 10. Incluye un retest dentro de los 30 días y una carta de atestación. En Standard es el plano compartido, así que las correcciones llegan a todos los clientes.
- B. A y el despliegue dedicado (Enhanced y Premium). Además de A, la cuenta de AWS dedicada del cliente: revisión de la configuración cloud, el endpoint de PrivateLink y las dos regiones. Incluye un retest.
- C. Prueba encargada por el cliente. El cliente contrata su propia firma y Vericto coordina: reglas de enfrentamiento, ventana de prueba y un workspace de prueba, hasta 8 horas; las horas adicionales se cobran como servicios profesionales.
Precio: A y B se cobran al costo más 15% (el costo de la firma externa y las horas de coordinación de Vericto), con una cotización antes de contratar. C tiene una tarifa fija de USD 1.000. No se aplican descuentos multianuales ni de design partner. La carta de atestación documenta la prueba; no es una certificación.
¿Listo para proteger tus bases de datos de producción?
Cuéntanos cómo es tu stack y te preparamos una propuesta con el despliegue, la retención y el SLA que necesitas.